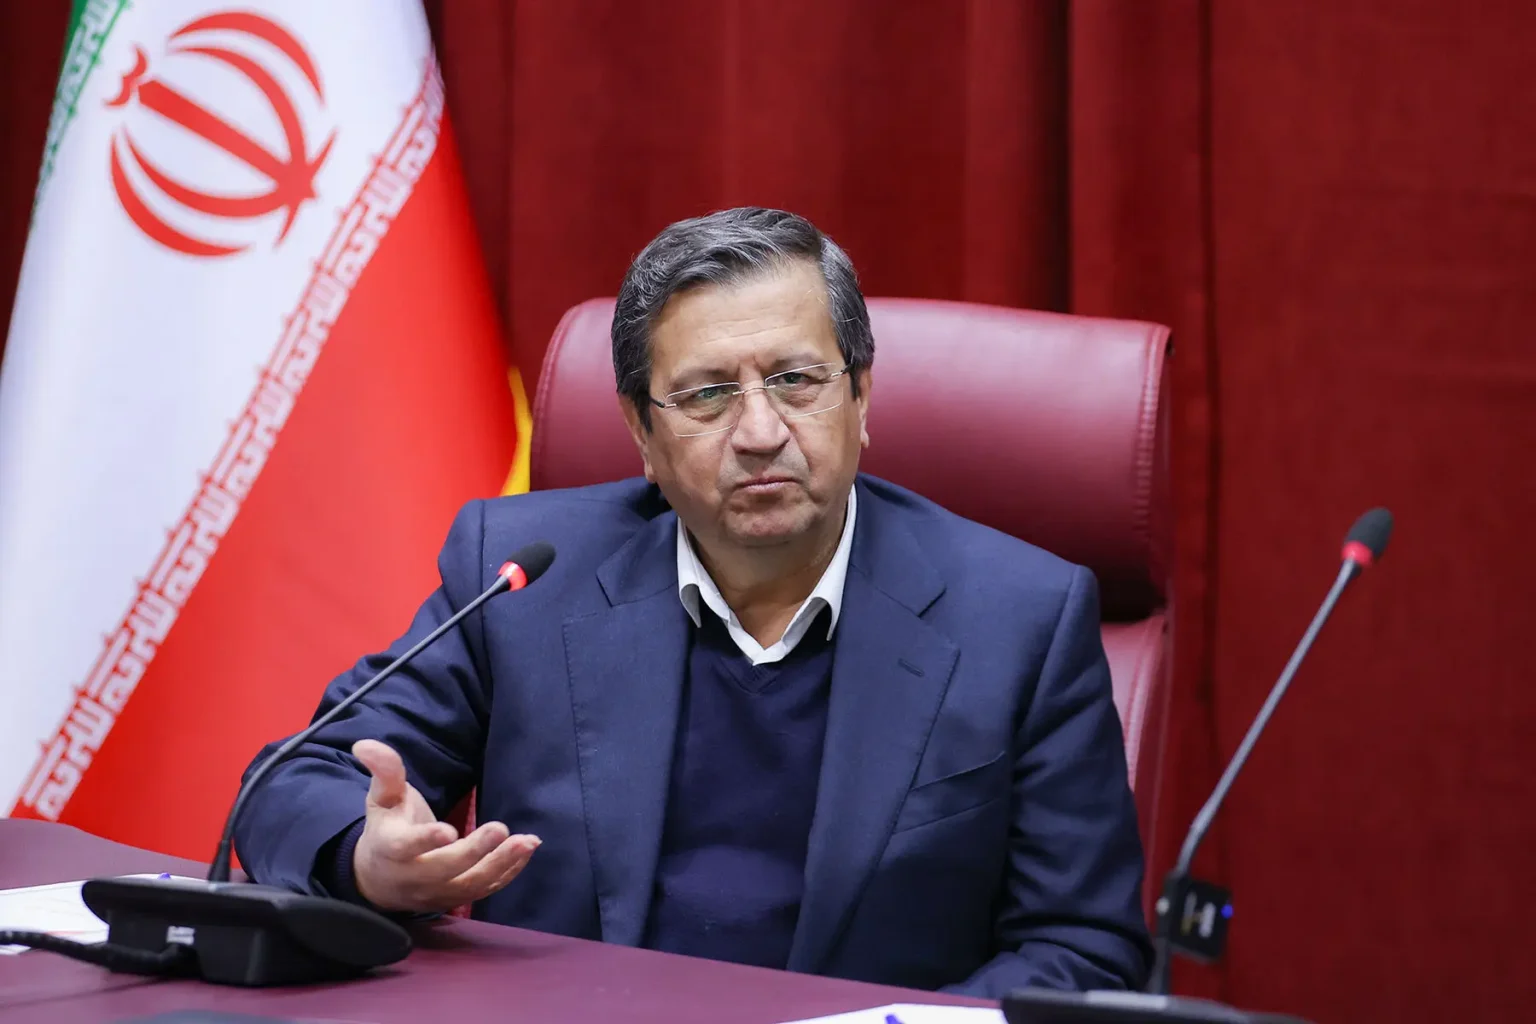
همتی: امنیت شبکه بانکی دیگر یک مسئله فنی نیست؛ خسارتهای مالی کاربران بررسی میشود
عبدالناصر همتی، رئیس کل بانک مرکزی، در نشست علنی مجلس با پذیرش مسئولیت اختلالهای اخیر در زیرساختهای بانکی، از کاربران عذرخواهی کرد و گفت بررسی خسارتهای مالی واردشده به افراد در حال انجام است و در صورت اثبات آسیب، اقدامات لازم برای جبران آن انجام خواهد شد.
همتی با اشاره به حجم بالای فعالیت شبکه بانکی اعلام کرد که در سال ۱۴۰۴ بیش از ۲۰۳ میلیارد تراکنش در شبکه بانکی کشور پردازش شده است. به گفته او، با توجه به این حجم از فعالیت، امنیت زیرساختهای بانکی دیگر صرفاً یک موضوع فنی محسوب نمیشود و مستقیماً با صیانت از داراییهای مردم و تداوم فعالیتهای حیاتی کشور ارتباط دارد.
حملات سایبری؛ از سامانههای اصلی تا زیرساختهای پشتیبان
رئیس کل بانک مرکزی در جریان بررسی گزارش کمیسیون اقتصادی مجلس، از گستردگی حملات سایبری به زیرساختهای کشور خبر داد و گفت از ابتدای سال ۱۴۰۳ تاکنون، سرویسهای حاکمیتی بیش از ۱۲۲ هزار بار هدف حملات قرار گرفتهاند.
به گفته همتی، حملات اخیر نشان داده است که مهاجمان تنها سامانههای اصلی را هدف قرار نمیدهند و زیرساختهای جایگزین، سایتهای پشتیبان و حتی فرآیندهای بازیابی را نیز در معرض تهدید قرار میدهند. او با اشاره به اختلال در برخی سایتهای پشتیبان بانکها در جریان بحران اخیر تاکید کرد که داشتن یک زیرساخت جایگزین بهتنهایی کافی نیست و این ظرفیتها باید بهصورت مستقل و مستمر آزمایش شوند.
حرکت از «امنیت سامانه» به سمت «تابآوری بانکی»
همتی معتقد است مقابله با تهدیدهای سایبری نباید تنها به خرید تجهیزات جدید یا تدوین بخشنامههای بیشتر محدود شود. به گفته او، بانک مرکزی باید از رویکرد سنتی «امنیت سامانه» عبور کرده و به سمت تابآوری کارکردهای حیاتی حرکت کند.
بر این اساس، معماری آینده شبکه بانکی باید با این فرض طراحی شود که وقوع حمله سایبری امری محتمل و اجتنابناپذیر است. هدف این رویکرد آن است که حتی در صورت موفقیت بخشی از حمله، داراییهای مردم حفظ شود و خدمات ضروری بانکی همچنان ادامه پیدا کند.
کاهش نقاط شکست در شبکه پرداخت
یکی از محورهای برنامه جدید بانک مرکزی، اصلاح معماری نظام پرداخت و کاهش وابستگی شبکه بانکی به «نقاط شکست واحد» است.
همتی تاکید کرد وابستگی چندین بانک به زیرساختها و تأمینکنندگان مشترک باید مورد بازنگری جدی قرار گیرد؛ چراکه از کار افتادن یک مؤلفه مشترک نباید بتواند اختلالی گسترده در خدمات بانکی کشور ایجاد کند.
رئیس کل بانک مرکزی همچنین از توسعه ظرفیت بانک معین و ایجاد مراکز داده مستقل خبر داد. هدف از این اقدامات آن است که در صورت از دسترس خارج شدن سامانههای متمرکز، حداقل خدمات ضروری مردم از طریق مسیرهای جایگزین همچنان ارائه شود.
رتبهبندی بانکها بر اساس امنیت و تابآوری
برنامه جدید بانک مرکزی قرار است با نظارت و ارزیابی دقیقتر بانکها همراه باشد. بر اساس این رویکرد، بانکها با توجه به شاخصهایی مانند امنیت سایبری، پدافند غیرعامل و پایداری خدمات رتبهبندی خواهند شد.
همتی هشدار داد کوتاهی بانکها در رعایت الزامات مربوط به تابآوری میتواند به محدودیت در فعالیت آنها منجر شود. او همچنین تاکید کرد مسئولیت مستقیم آمادگی بانکها در برابر تهدیدهای سایبری بر عهده مدیرعامل و هیئتمدیره هر بانک است.
رئیس کل بانک مرکزی حفظ و بهکارگیری نیروهای متخصص حوزه فناوری و امنیت سایبری را نیز بخشی از الزامات امنیت اقتصادی و ملی کشور دانست.
عذرخواهی همتی و وعده جبران خسارت کاربران
همتی در پایان نشست، با اشاره به آسیبهای واردشده به بخشی از کاربران، از طرف خود و تیمهای فناوری اطلاعات بانکهای ملی، صادرات و تجارت عذرخواهی کرد.
او تاکید کرد حفظ اعتماد عمومی تنها با اطمینانبخشیهای لفظی امکانپذیر نیست و بانک مرکزی باید در عمل نسبت به پیامدهای اختلالها پاسخگو باشد. به گفته همتی، بررسی خسارتهای مالی واردشده به کاربران در حال انجام است و در صورت اثبات آسیب، اقدامات لازم برای جبران خسارت انجام خواهد شد.
رئیس کل بانک مرکزی همچنین درباره ابزارهایی مانند کیف پولهای الکترونیکی و کدهای USSD گفت این راهکارها میتوانند در شرایط بحرانی به تداوم برخی خدمات کمک کنند، اما نمیتوانند جایگزین خدمات اصلی و یکپارچه شبکه بانکی شوند.
در مجموع، اظهارات همتی نشان میدهد بانک مرکزی قصد دارد پس از اختلالهای اخیر، نگاه خود به امنیت شبکه بانکی را از حفاظت صرف از سامانهها به سمت ایجاد زیرساختی تابآور تغییر دهد؛ زیرساختی که بتواند حتی در صورت وقوع حملات گسترده، از داراییهای مردم محافظت کرده و ارائه خدمات ضروری را ادامه دهد.